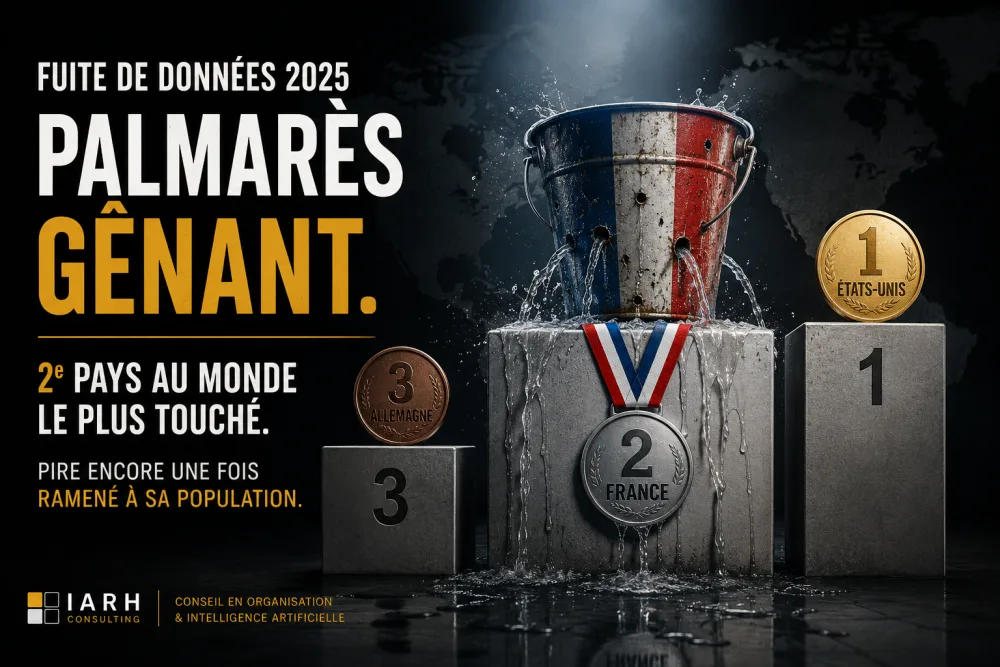
La France vient de décrocher une médaille mondiale. Pas en mathématiques, pas en gastronomie. En fuite de données. Deuxième pays le plus touché de la planète en 2025, derrière les seuls États-Unis, avec un peu plus de 40 millions de comptes dans la nature sur la seule année (Surfshark, bilan annuel 2025). Rapporté à la population, c'est pire encore : le Français moyen aurait vu ses données s'échapper une dizaine de fois (Cybernews et Surfshark). Champion d'Europe, vice-champion du monde. On a connu des palmarès plus enviables.
Le plus savoureux n'est pas là. Le plus savoureux, c'est l'identité du principal pourvoyeur de ces fuites.
L'État, premier fournisseur de données dans la nature
Passons la liste en revue. France Travail, mars 2024 : 43 millions d'usagers potentiellement exposés, soit plus de deux tiers de la population française, chiffre communiqué par l'organisme lui-même à la CNIL. Noms, dates de naissance, numéros de sécurité sociale, identifiants. Un an plus tôt, en 2023, Pôle emploi avait déjà laissé filer environ 10 millions d'usagers par l'intermédiaire de son sous-traitant Majorel (chiffre cité à l'Assemblée nationale). En 2025, le réseau des missions locales : 1,6 million de jeunes dont les dossiers ont été consultés après le piratage du compte d'un agent (communiqué de France Travail). À l'été 2025, France Travail encore : 340 000 demandeurs d'emploi exposés via une application partenaire. Ajoutez la Caisse d'allocations familiales, des fichiers du ministère de l'Intérieur, l'Éducation nationale, des établissements de santé. La liste tient désormais sur plusieurs pages.
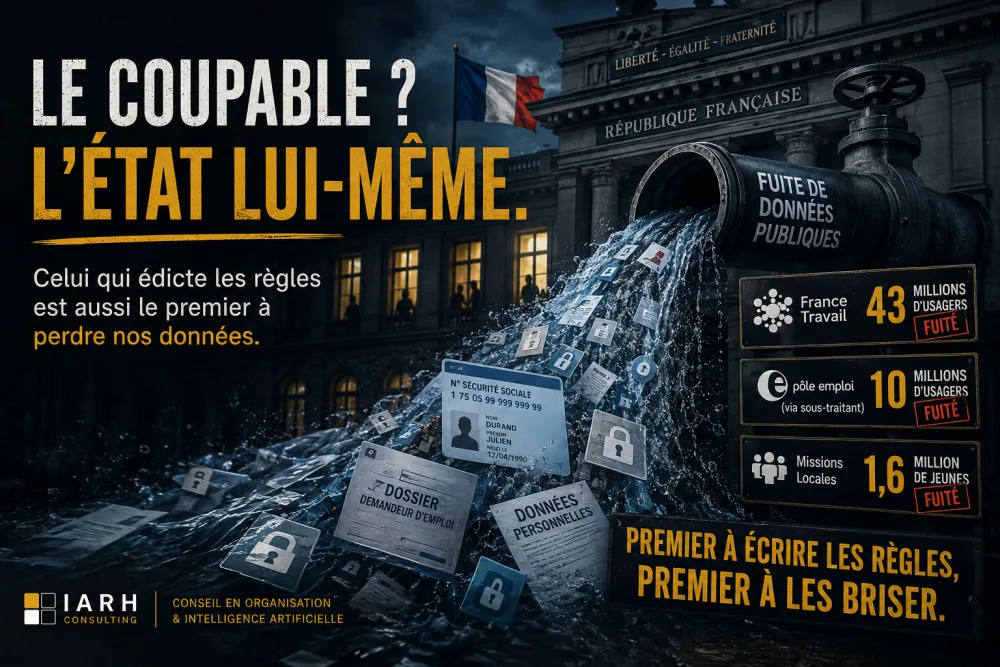
Un détail mérite qu'on s'y arrête. Aucune de ces fuites n'est une prouesse technique de l'attaquant. Un compte d'agent piraté. Un sous-traitant mal sécurisé. Une application partenaire qui ouvre une porte. Ce ne sont pas des murailles tombées sous les coups d'un génie du clavier. Ce sont des serrures laissées ouvertes, parce que personne, dans l'organisation, n'était clairement chargé de les fermer.
Pendant ce temps, 400 000 règles
Pendant que l'État perd les données de la moitié du pays, il continue d'empiler les règles qui s'imposent à tous les autres. La France compte aujourd'hui de l'ordre de 400 000 règles issues du processus réglementaire (estimation du rapport Boulard-Lambert de 2013, jamais démentie depuis), et plus de 360 000 articles de lois et de règlements en vigueur, soit près de 49 millions de mots (données du Secrétariat général du Gouvernement relayées par Le Monde en 2026).
En matière de données, le menu est particulièrement copieux : le règlement général sur la protection des données (le RGPD), la directive sur la sécurité des réseaux et des systèmes d'information (NIS 2), le règlement européen sur l'intelligence artificielle. Une entreprise qui se trompe risque une amende pouvant atteindre 20 millions d'euros, ou 4 % de son chiffre d'affaires mondial (loi Informatique et Libertés, article 20). Et la CNIL ne vise pas que les géants : une association a payé 75 000 euros pour des documents mal protégés, une très petite entreprise de 2 salariés, 7 300 euros.
La question à 43 millions d'usagers
Et l'État, lui ? Combien a-t-il payé pour ses 43 millions d'usagers exposés ?
Rien.
Pas par mansuétude de la CNIL. Par construction. Le même article 20 de la loi Informatique et Libertés, celui qui menace les entreprises de 20 millions d'euros, précise noir sur blanc qu'une amende administrative ne peut pas viser les traitements « mis en œuvre par l'État ». L'État a écrit la règle, et l'État s'en est exclu.
La frontière est si nette qu'on peut la tracer à l'euro près. France Travail, qui est un établissement public distinct de l'État, a bien été condamné : 5 millions d'euros par la CNIL, notamment pour « négligence grave » (décision commentée par le cabinet Derriennic en 2026). L'organisme avait justement tenté de se réfugier derrière l'immunité de l'État, en plaidant qu'une amende reviendrait à ce que « l'État s'impose une sanction à lui-même ». La CNIL a répondu, en substance : vous n'êtes pas l'État, vous payez. La RATP, autre établissement public, avait déjà réglé 400 000 euros en 2021. Mais le ministère qui perd un fichier, lui, ne récolte au pire qu'un « rappel à l'ordre ». Une tape sur les doigts. Sans facture.
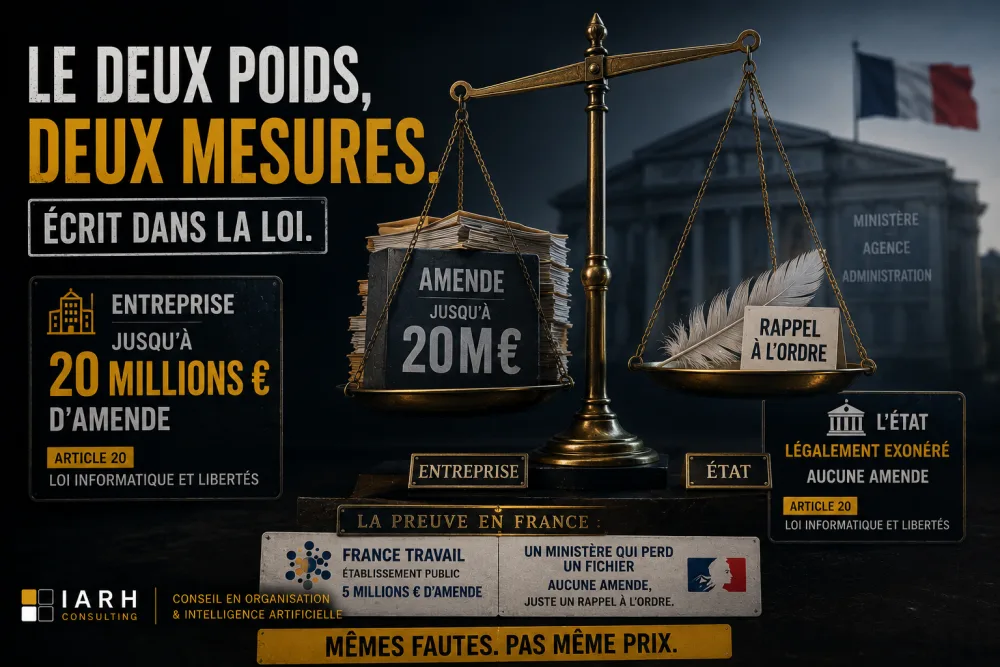
Résumons. Le premier responsable de la fuite des données des Français est aussi le seul acteur que la loi française ne peut pas sanctionner financièrement. On tient là une définition assez exacte du deux poids, deux mesures.
La fausse consolation technologique
On objectera que les États-Unis font pire, qu'ils trônent en tête du classement. C'est vrai. Et c'est précisément ce qui devrait nous arrêter. Les États-Unis sont aussi, et de très loin, la première puissance technologique du monde. Le pays des grands hébergeurs, des modèles d'intelligence artificielle les plus avancés, des budgets de cybersécurité qui dépassent ceux de bien des États. Et ils sont premiers au palmarès des fuites.
La leçon est dérangeante pour tous ceux qui vendent de la sécurité au kilo de logiciel : la maîtrise technologique ne protège pas les données. Sinon le pays le mieux équipé de la planète ne serait pas le plus pillé. Le volume des fuites suit le volume de services numériques, pas le niveau de compétence technique. Plus on numérise sans réorganiser, plus on expose.
Ni la technique, ni les lois : le travail
Si ce n'est donc ni un problème de technologie (les Américains en ont à revendre), ni un problème de loi (nous en avons 400 000), c'est un problème de quoi ?
De modèle de travail. De gouvernance. De responsabilité réelle.
Revenons à nos serrures ouvertes. Le compte d'agent piraté aux missions locales, c'est une affaire d'habilitations : qui a accès à quoi, qui le vérifie, qui retire les droits quand ils ne servent plus. Le sous-traitant Majorel, c'est une affaire de chaîne de responsabilité : à qui confie-t-on les données, sous quelles obligations, avec quel contrôle. L'application partenaire de France Travail, c'est une affaire d'architecture des accès et de cloisonnement. Aucune de ces questions ne se règle avec un pare-feu plus cher ou un texte de plus. Elles se règlent dans l'organisation du travail : des rôles clairs, des responsabilités nommées, des processus tenus, et une culture où la sécurité cesse d'être le problème exclusif de « la technique » pour devenir l'affaire de chacun.
C'est exactement là que le bât blesse, dans le public comme dans le privé. On a traité la donnée comme un sujet d'experts, à reléguer en bout de chaîne, dans une direction des systèmes d'information souvent à court de moyens. On a empilé des outils et des textes par-dessus des organisations qui, elles, n'avaient pas bougé. Le résultat est sous nos yeux : 40 millions de comptes par an, et une loi qui exonère le premier fautif.
La transformation par le numérique, et l'intelligence artificielle plus encore, ne tiendra pas ses promesses tant que le travail lui-même ne changera pas. La sécurité des données n'est pas un cas particulier de cette règle. Elle en est l'illustration la plus brutale. Tant que protéger une donnée restera l'affaire de personne, nous continuerons de collectionner les médailles dont nous nous passerions volontiers.
Le sujet n'est pas technique. Il ne l'a jamais été.