Le 10 juin 2025, devant la commission d'enquête du Sénat sur la souveraineté numérique, le représentant d'un grand éditeur américain a reconnu, sous serment, qu'il ne pouvait pas garantir que les données françaises hébergées en Europe ne seraient jamais transmises aux autorités américaines. Ce n'est pas une thèse d'universitaire. C'est un compte rendu parlementaire, public et opposable.
Cet aveu n'a rien d'un dérapage. Il était inévitable. Pour comprendre pourquoi, il faut tenir ensemble deux textes qui se contredisent frontalement.
Deux lois, une seule donnée
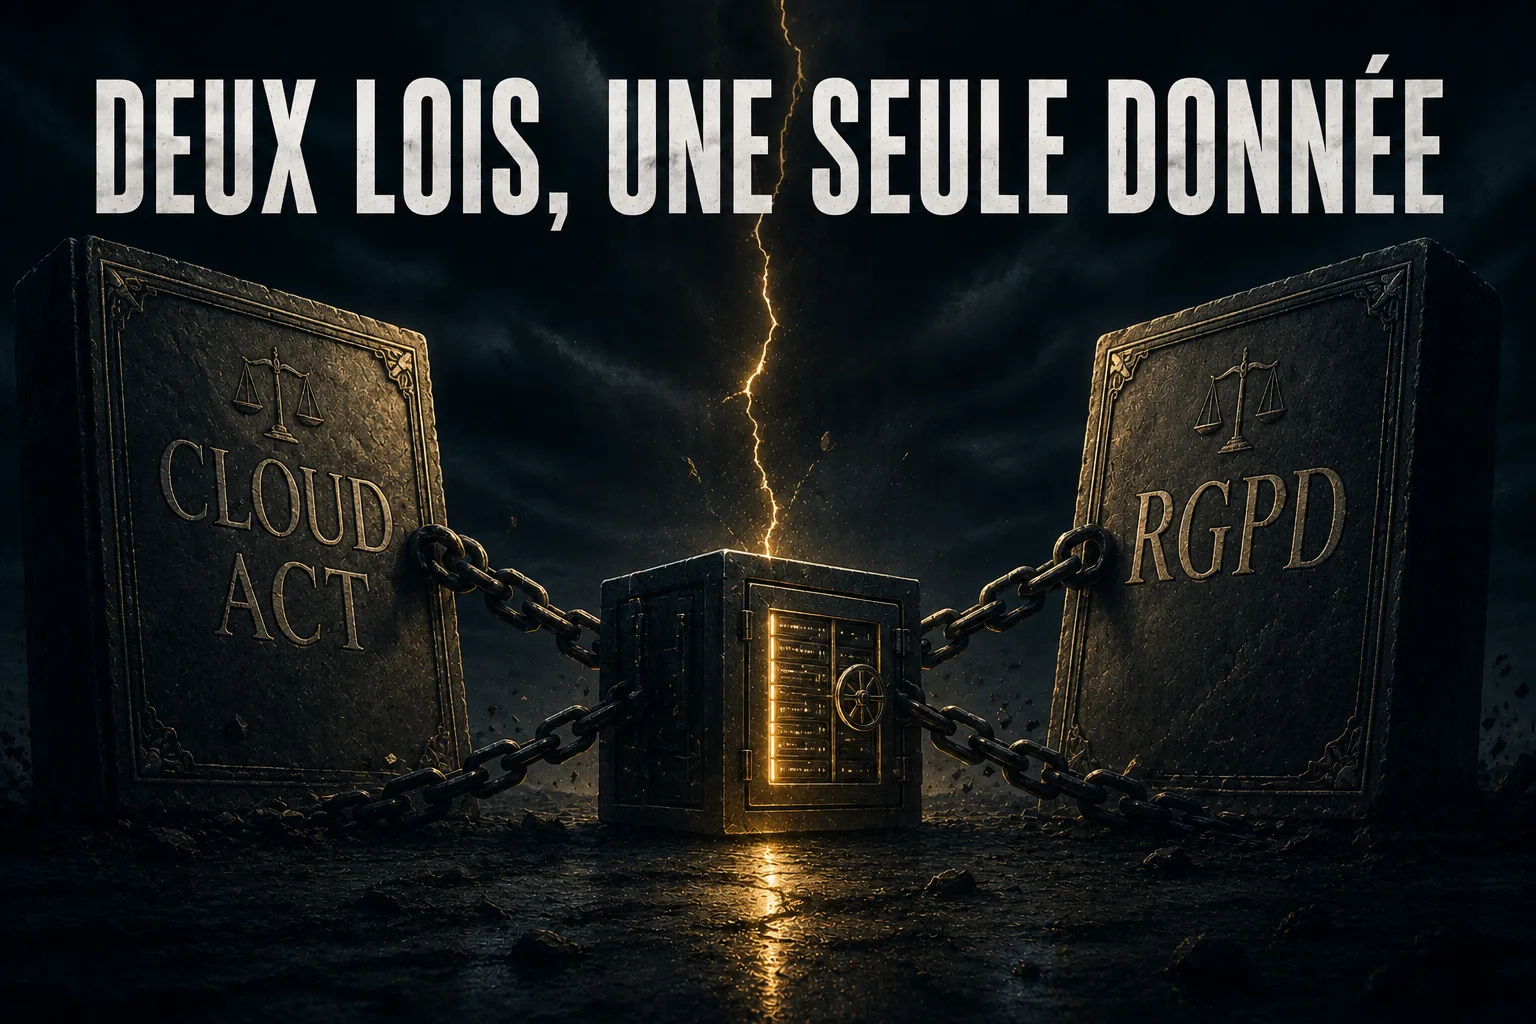
Depuis 2018, le CLOUD Act oblige toute entreprise relevant du droit américain à transmettre, sur réquisition d'une autorité américaine, les données qu'elle stocke ou traite, quel que soit le pays où elles se trouvent physiquement. Une filiale européenne d'un éditeur américain est concernée. Un centre de données situé à Francfort ou à Marseille n'y change rien.
À l'inverse, l'article 48 du règlement général sur la protection des données interdit explicitement le transfert de données personnelles vers une autorité étrangère sans accord international. Or un tel accord n'existe pas, pour ce périmètre, entre l'Union européenne et les États-Unis.
Deux textes, deux obligations contradictoires, un seul fournisseur pris au milieu. Ce n'est pas un risque marginal qu'une clause contractuelle viendrait éteindre. C'est un conflit structurel de droit, et aucune négociation commerciale ne le résout.
La localisation en Europe ne protège pas
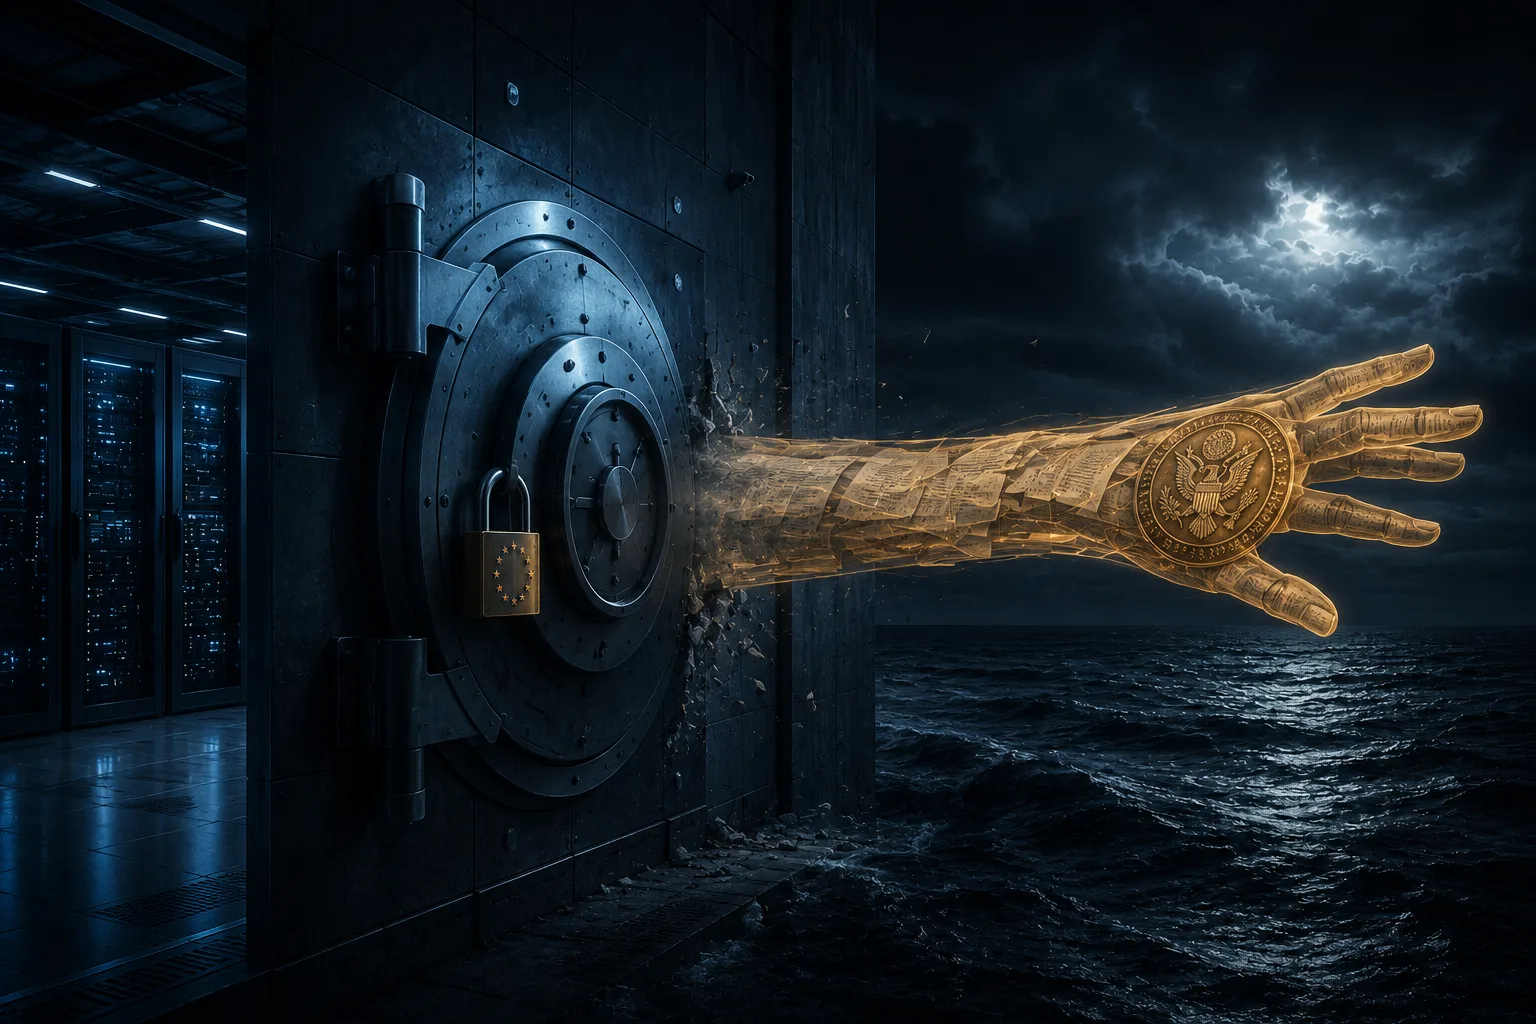
L'argument du centre de données européen rassure, à tort. La localisation physique des serveurs ne déplace pas la juridiction qui s'impose à l'entreprise. Tant que le fournisseur relève du droit américain, l'injonction peut l'atteindre, où que soient ses machines. La souveraineté ne se mesure pas en kilomètres, elle se mesure en droit applicable.
Ce que cela signifie pour un dirigeant
Posez la question à l'échelle de vos données les plus sensibles, et pas seulement des données personnelles : contrats stratégiques, projets de rapprochement, propriété intellectuelle, données de santé, dossiers sociaux. Tant qu'elles sont traitées par un éditeur soumis au CLOUD Act, votre conformité à l'article 48 repose sur un seul mécanisme : l'espoir que personne ne demande rien.
Ce n'est pas une stratégie. C'est une posture. Elle tient tant que rien ne se produit, et elle cède le jour où une réquisition arrive, sans que vous en soyez nécessairement informé.
Tant que vos données sensibles sont traitées par un éditeur soumis au CLOUD Act, votre conformité repose sur l'espoir que personne ne demande rien. Ce n'est pas une stratégie.
Olivier Indovino, IARH Consulting
Le seul mécanisme qui éteint le risque
Un seul dispositif neutralise réellement ce conflit : la qualification SecNumCloud, délivrée par l'Agence nationale de la sécurité des systèmes d'information, dans sa version 3.2. Elle exige que l'opérateur soit immunisé contre les lois extraterritoriales, ce qui suppose notamment un capital majoritairement européen et l'impossibilité d'être contraint par une juridiction étrangère. À ce jour, neuf prestataires sont qualifiés en France, et une douzaine d'autres sont en cours d'instruction.
L'État lui-même connaît cette tension, et ne s'y plie pas toujours. La tribune « Bruxelles sanctionne les entreprises. L'État, lui, signe avec Palantir. » décrivait un service de renseignement s'appuyant sur une plateforme américaine, hors qualification SecNumCloud. La règle qu'on impose aux organisations, son auteur ne se l'applique pas systématiquement. Raison de plus pour la regarder en face plutôt que de la subir.
Une décision, pas une fatalité
La question, pour un comité exécutif, n'est pas de bannir tel ou tel fournisseur. C'est de savoir lesquelles de vos données critiques relèvent aujourd'hui d'une juridiction étrangère, et si ce choix a été fait consciemment ou par défaut. La plupart des organisations ne le savent pas, parce que personne n'a jamais posé la question.
Y répondre suppose d'abord de cartographier ses données selon leur sensibilité, puis d'arbitrer, classe par classe, le niveau de souveraineté que l'on s'impose. C'est l'objet d'un cadrage de gouvernance : décider, plutôt que subir. La souveraineté n'est pas une posture idéologique. C'est un arbitrage de risque, et il vous appartient.